Cloud-Service- und
Cloud-Technologie-
Provider
Cloud-Service- und
Cloud-Technologie-Provider
Suche

Unsere Mission
Green, Open, Efficient

Blog.

Erste Schritte in der OpenStack-Cloud: Sicherheit und Zugriffskontrolle

Geschrieben von Tobias Hering
Blog | Erste Schritte in der Cloud: Sicherheit und Zugriffskontrolle

Einführung

In diesem Blogpost erfahrt ihr, wie ihr SSH-Schlüssel verwaltet und Netzwerkregeln mittels Sicherheitsgruppen definiert. Auch das Anlegen und Verwalten von Nutzerrollen findet ihr in den folgenden Abschnitten.

Voraussetzungen

Hierfür wird lediglich ein Zugang zum Cloud&Heat Horizon-Dashboard mit einem aktiven Projekt benötigt.

SSH-Schlüssel

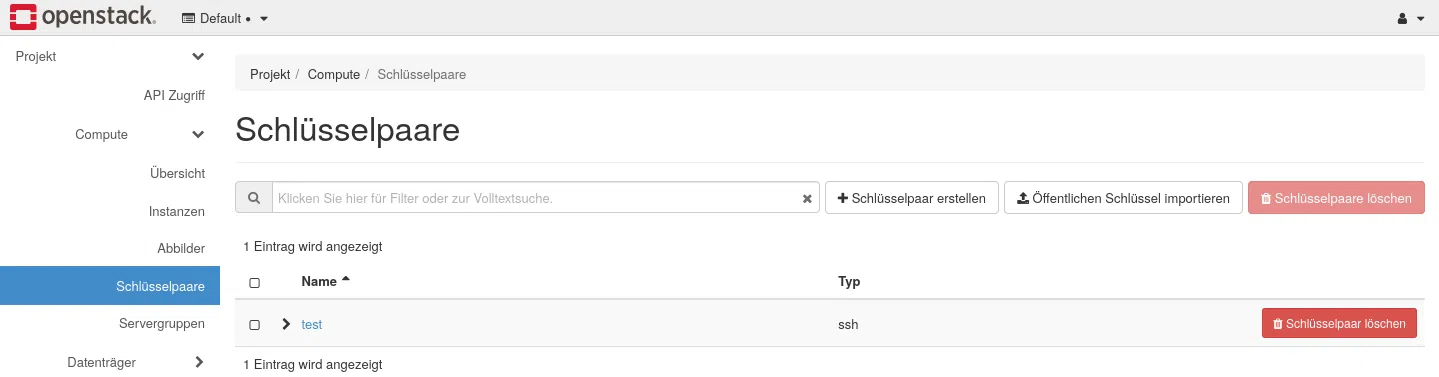
Euren SSH-Schlüssel könnt ihr unter dem Menüpunkt Compute > Schlüsselpaare verwalten.

Hier habt ihr die Möglichkeit, neue Schlüsselpaare zu generieren oder alternativ einen bestehenden öffentlichen Schlüssel für den Zugriff auf die Openstack-Infrastruktur hochzuladen.

Sicherheitsgruppen (Security Groups)

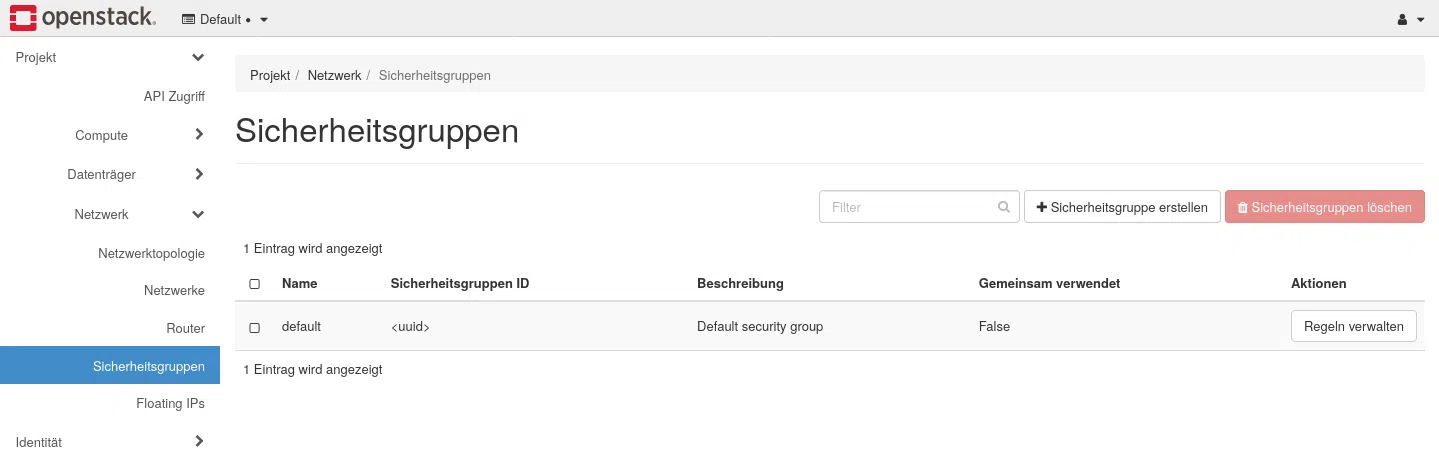
Standardmäßig ist der externe Zugriff auf eure virtuellen Maschinen eingeschränkt. Mithilfe von Sicherheitsgruppen habt ihr die Möglichkeit, Regeln für eingehenden sowie ausgehenden Netzwerkverkehr zu definieren. Zu finden sind die Sicherheitsgruppen unter dem Menüpunkt Netzwerk > Sicherheitsgruppen.

Standardmäßig ist die Sicherheitsgruppe default aktiv, welche jegliche eingehende Verbindung unterbindet und ausgehende Verbindungen erlaubt.

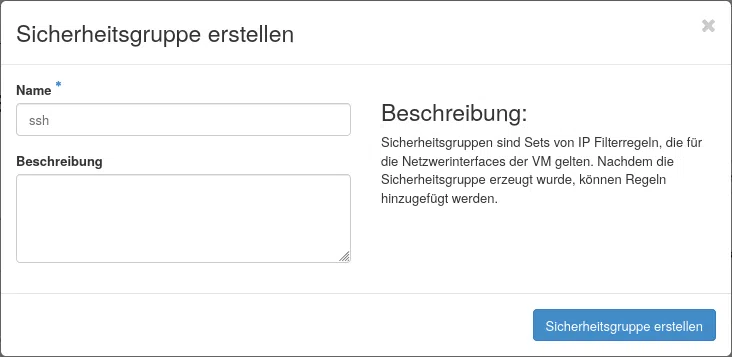
Fügt bei Bedarf eine neue Sicherheitsgruppe mit der Schaltfläche Sicherheitsgruppe hinzufügen hinzu.

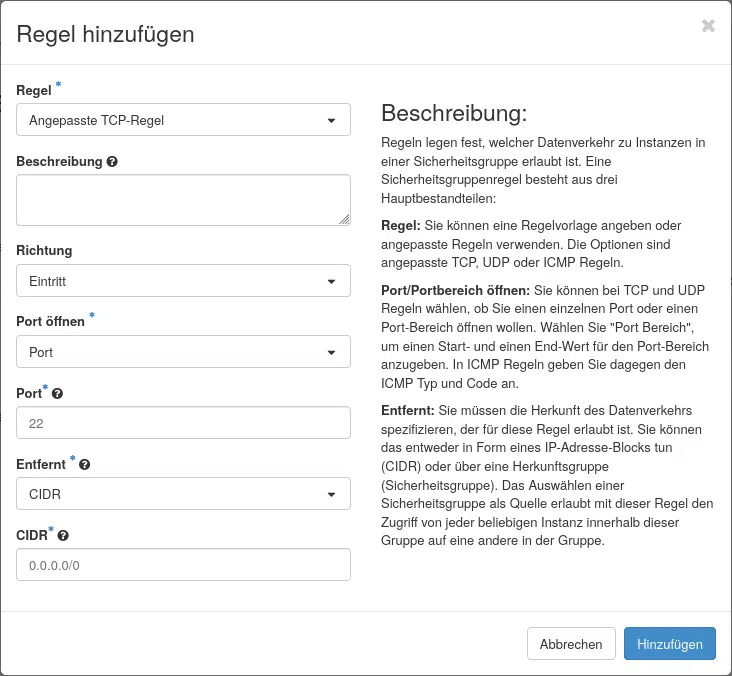
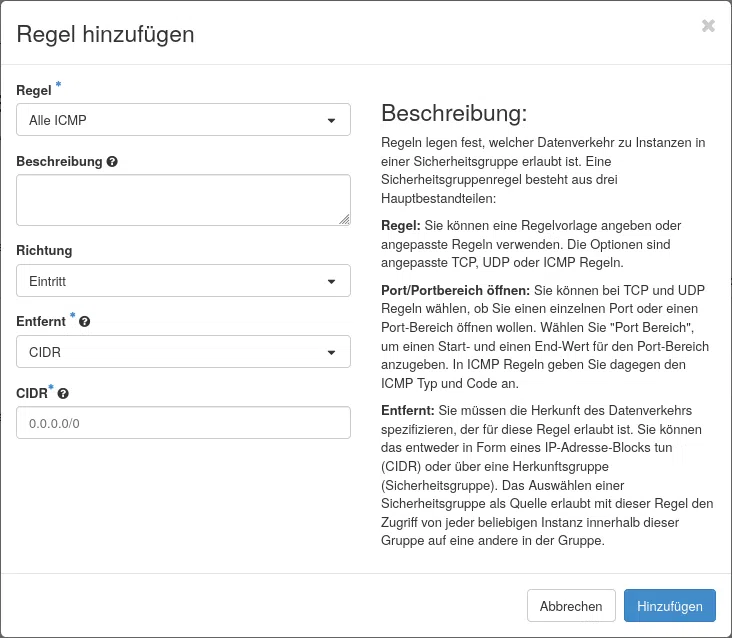
Das Hinzufügen der Gruppe leitet euch auf die Übersicht der Sicherheitsregeln weiter. Hier könnt ihr mit der Schaltfläche Regel hinzufügen eine Regel für die Sicherheitsgruppe definieren.

Wir betrachten am Beispiel einer ICMP-Regel das Vorgehen.

Fügt auch eine Sicherheitsgruppe ping hinzu und ergänzt eine ICMP-Regel.

Alternativ könnt ihr Sicherheitsgruppen und Regeln auch per OpenStack-CLI einrichten:

openstack security group create ssh
openstack security group rule create --protocol tcp --dst-port 22 --ingress ssh
openstack security group create icmp
openstack security group rule create --protocol icmp icmp

Weitere Tutorials zum Umgang mit OpenStack-Cloud-Umgebungen findet ihr hier.

Passende Produkte

Entdeckt die passende Lösung zu diesem Thema.

Ansprechpartner

Ihr seid noch nicht in unserer OpenStack-Cloud und interessiert euch für unser IaaS? Sprecht uns gerne an.

max böttcher Sales Engineer Software Solutions

Max Böttcher

Sales
Benjamin Schreier Head of Sales

Benjamin Schreier

Sales

Kontakt zu uns.

Weitere Blogbeiträge

Erste Schritte in der OpenStack-Cloud: Zugriff auf das Horizon-Dashboard
In diesem Blogbeitrag stellen wir euch das OpenStack Dashboard Horizon vor und erklären grundlegende Begrifflichkeiten, die euch in diesem Kontext begegnen.
Erste Schritte in der Cloud | Kapitel 2: Zugriff auf die OpenStack API | Header
In diesem Post erhalten fortgeschrittene Anwender einen Überblick über die verfügbaren CLI‑Werkzeuge und API‑Endpunkte der Cloudumgebung, um wiederkehrende Aufgaben zu automatisieren und Infrastruktur per Skripting oder IaC‑Werkzeugen, wie Terraform bzw. OpenTofu, zu verwalten.