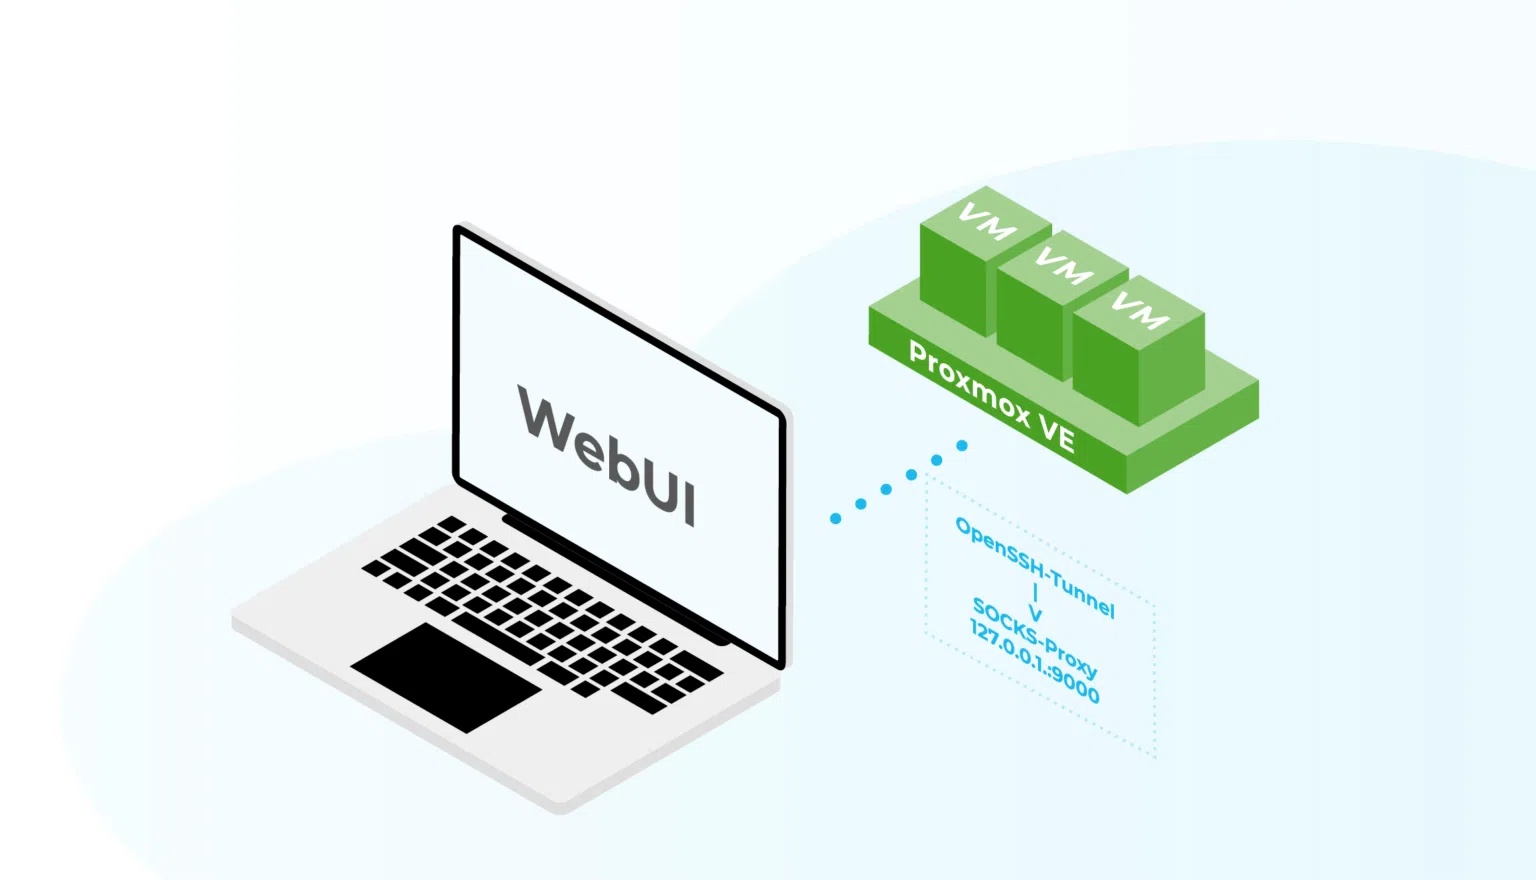
Im Tagesgeschäft ist es trotz „Infrastructure as Code“ notwendig, sich zur Fehleranalyse, gegebenenfalls über eine WebUI, einen Überblick über die Virtualisierungsumgebungen zu verschaffen. Hierzu ist beispielsweise ein Zugriff auf die Proxmox WebUIs erforderlich, die über HTTPS auf Port 8006 (Proxmox Virtual Environment) bzw. Port 8007 (Proxmox Backup Server) erreichbar sind.In vielen Anwendungsfällen ist es ratsam, die WebUIs nicht aus allen Netzwerksegmenten erreichbar zu machen, beispielsweise wenn Services im Internet bereitgestellt werden sollen.
Viele setzen zur Absicherung der Zugriffe auf ausgefeilte Lösungen wie VPNs oder Jumphosts in Kombination mit Remote-Desktop-Viewern. Auch wenn viele dieser Lösungen je nach Applikation und Use Case angemessen sein mögen, bringen sie in der Regel zusätzliche Abhängigkeiten mit sich, die im Lifecycle einer Lösung berücksichtigt werden müssen. Gleichzeitig stellen sie auch eine sicherheitskritische Komponente dar, da sie aus den als unsicher klassifizierten Netzen (z. B. dem Internet) heraus erreichbar sein müssen. Da es sich dabei häufig um entsprechende Administrationstools handelt, gehen damit auch bestimmte Anforderungen an die Verfügbarkeit einher.
Daher ist die Intention dieses Posts, sehr einfache, auf OpenSSH basierende Lösungen zu zeigen, die einen stabilen Betrieb ohne zusätzliche Softwarekomponenten ermöglichen und unter allen handelsüblichen Clientbetriebssystemen (Linux, Windows, macOS) lauffähig sind.
Was dich im Blogpost erwartet:
Voraussetzungen
- SSH-Zugriff auf eine Remote-VM (mit Benutzername und Passwort oder SSH-Schlüssel, empfohlen)
- Firefox auf dem lokalen Rechner
SSH-Client (z. B. OpenSSH) auf dem lokalen Rechner (
sshunter Linux/macOS,ssh.exeunter Windows)
Schritt 1: SSH-Verbindung mit SOCKS-Proxy einrichten
- Öffnet ein Terminal oder eine Kommandozeile.
- Richtet eine SSH-Verbindung mit SOCKS-Proxy-Forwarding auf einem Highport (Portnummer > 4096) ein:
ssh -D 9000 -C -N <username>@<remote-vm-ip>
-D 9000: Öffnete den SOCKS-Proxy auf Port 9000 auf der lokalen Maschine-C: Aktiviert Kompression (optional, aber empfohlen für bessere Performance)-N: Keine Remote-Befehlsausführung ( optional nur Proxy-Forwarding, ohne tty )username@remote-vm-ip: Ersetzen Sie dies mit Ihrem Benutzernamen und der IP der Remote-VM
Hinweis: Die SSH-Verbindung muss für die Dauer des Zugriffs geöffnet bleiben und dient als Tunnel für den TCP-/UDP-Traffic.
Schritt 2: Firefox-Einstellungen für SOCKS-Proxy konfigurieren
- Öffnen des Firefox-Browsers auf dem lokalen Rechner
- Öffnen der Einstellungen (Burgermenü > Einstellungen) und Suchen nach „SOCKS-Proxy“. Alternativ der Aufruf über about:preferences#connectionSecurity in der URL-Leiste.
- Auswahl von „Configure Proxy“
- Aktivieren der Option „Manuelle Proxy-Konfiguration“
- Verwendung der folgenden Proxy-Konfiguration:
- SOCKS-Host: 127.0.0.1
- Port: 9000
- Aktivieren von „SOCKS v5“

6. Klickt auf „OK“ oder „Speichern“.
Schritt 3: Verbindung zur WebUI über SSH und SOCKS
- Starten der SSH-Verbindung (Schritt 1).
- Öffnen des Firefox-Browsers und Aufrufen einer Webseite, z. B. der administrativen WebUI.
- Die Anfragen werden nun über den SOCKS-Proxy auf der Remote-VM geleitet. Dadurch ist es möglich, auf die WebUI in einem ansonsten nicht direkt erreichbaren Netzwerksegment zuzugreifen.
Schritt 4: Optional - Automatisierung mit SSH-Config
Für häufig genutzte Verbindungen lässt sich die SSH-Konfiguration automatisieren:
Dazu wird die SSH-Konfigurationsdatei (
~/.ssh/configunter Linux) oder eine entsprechend über einInclude-Statement referenzierte Datei bearbeitet:vi ~/.ssh/configFügt folgende Einträge hinzu:
Host remote-vm
    HostName <remote-vm-ip>
    HostKeyAlias remote-vm
    User <username>
    DynamicForward 9000
    Compression yes
Anschließend kann die Verbindung mit folgendem Befehl aufgebaut werden:
ssh -N remote-vm
Schritt 5: Optional - Verwaltung mehrerer Umgebungen
Wenn mehrere Umgebungen zu betreuen sind, kann das von Mozilla bereitgestellte Firefox-Plugin „Firefox Multi-Account Containers“ sehr nützlich sein.
Ein generelles Tunneln des gesamten Browser-Traffics kann im alltäglichen Betrieb hingegen sehr hinderlich oder sogar gefährlich sein. So können beispielsweise beim Surfen im Internet mit aktiviertem Proxy die öffentlichen IP-Adressen der Deployments mit den aufgerufenen Webseiten in Verbindung gebracht werden.
Öffnen des Add-ons-/Erweiterungen-Tabs über die URL-Leiste mit
about:addons.Suche nach dem Plugin „Firefox Multi-Account Containers“.
Nach der Installation steht das Plugin in der Symbolleiste zur Verfügung.

4. Unter „Manage Containers“ können weitere Container für jede Umgebung hinzugefügt werden.


5. Nach der Erstellung eines neuen Containers kann über „Manage Containers“ und nach Auswahl des neuen Containers unter „Advanced Proxy Settings“ die entsprechende Proxy-Einstellung vorgenommen werden.


Eine Konfiguration der allgemeinen Proxy-Einstellungen ist nun nicht mehr erforderlich.
Mit einem Rechtsklick auf die neue Tab-Schaltfläche kann ausgewählt werden, in welcher containerisierten Umgebung der neue Tab geöffnet werden soll.
Sicherheitshinweise
Abschließend noch zwei einfache Sicherheitshinweise:
- Die Verwendung von SSH-Schlüsseln mit aktuellen Schlüsselalgorithmen anstelle von Passwörtern verbessert die Sicherheit deutlich.
- Begrenzt den SOCKS-Proxy auf localhost (
127.0.0.1), um ihn nur lokal nutzbar zu machen.